


403
Sorry!!
Error! We're sorry, but the page you were looking for doesn't exist.
قراصنة يخترقون أجهزة التبريد عن بُعد.. فرنسا تصدر تحذيرًا عاجلًا
(MENAFN- Youm7)
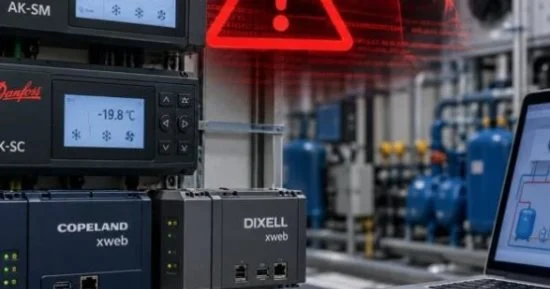
حذّرت وكالة الاستجابة لحوادث الأمن السيبراني فى فرنسا «CERT-FR» من موجة من الاختراقات التي تستهدف وحدات التحكم عن بُعد المستخدمة في منشآت التبريد، محذرة من استمرار حملات الهجمات الموجهة ضدها.
وأشارت الوكالة، في تنبيه نُشر في 12 أكتوبر 2026 وحدّث في اليوم التالي، إلى أن الأجهزة المتأثرة تشمل وحدات التحكم من سلسلة «دانفوس AK-SM» و«AK-SC»، إضافة إلى أنظمة «كوبلاند xweb» و«ديكسل xweb».
وبيّنت أن تعريض واجهات الإدارة لهذه الأجهزة مباشرة إلى الإنترنت يخالف أفضل ممارسات الأمن السيبراني، وأن الأجهزة التي توقفت عن تلقي تحديثات أمنية تواجه خطر اختراق مرتفعًا بشكل خاص.
ونصحت الوكالة المشغلين الذين لم تتعرض أنظمتهم للاختراق بإزالة الاتصال المباشر بالإنترنت، ومراجعة الإعدادات بالكامل، وخاصة برامج إذابة الثلج. كما دعت إلى عدم استعادة الوصول عن بُعد إلا عبر شبكة افتراضية خاصة آمنة أو شبكة محمية، مع تحديث البرامج الثابتة وتغيير كلمات المرور الافتراضية، وتفعيل وضع الأمان الصارم في أجهزة دانفوس.
توصيات بإزالة اتصال الأجهزة المخترقة بالإنترنت
أما بالنسبة للأجهزة المخترقة، فأوصت بإزالة اتصالها بالإنترنت، وإعادتها إلى إعدادات المصنع، وإعادة تهيئتها، ثم استعادة الوصول عبر اتصال آمن. لكنها أكدت أن إعادة الضبط وحدها لا تكفي للأجهزة التي انتهى عمرها التشغيلي ولم تعد تتلقى تحديثات أمنية، لأن الثغرة الأساسية تبقى قائمة وقد يتعرض الجهاز لاختراق جديد.
إخلاء المسؤولية القانونية:
تعمل شركة "شبكة الشرق الأوسط
وشمال أفريقيا للخدمات المالية" على توفير المعلومات "كما هي" دون أي
تعهدات أو ضمانات... سواء صريحة أو ضمنية.إذ أن هذا يعد إخلاء لمسؤوليتنا
من ممارسات الخصوصية أو المحتوى الخاص بالمواقع المرفقة ضمن شبكتنا بما
يشمل الصور ومقاطع الفيديو. لأية استفسارات تتعلق باستخدام وإعادة استخدام
مصدر المعلومات هذه يرجى التواصل مع مزود المقال المذكور أعلاه.
الأخبار الأكثر تداولاً
آخر الأخبار


Comments
No comment